
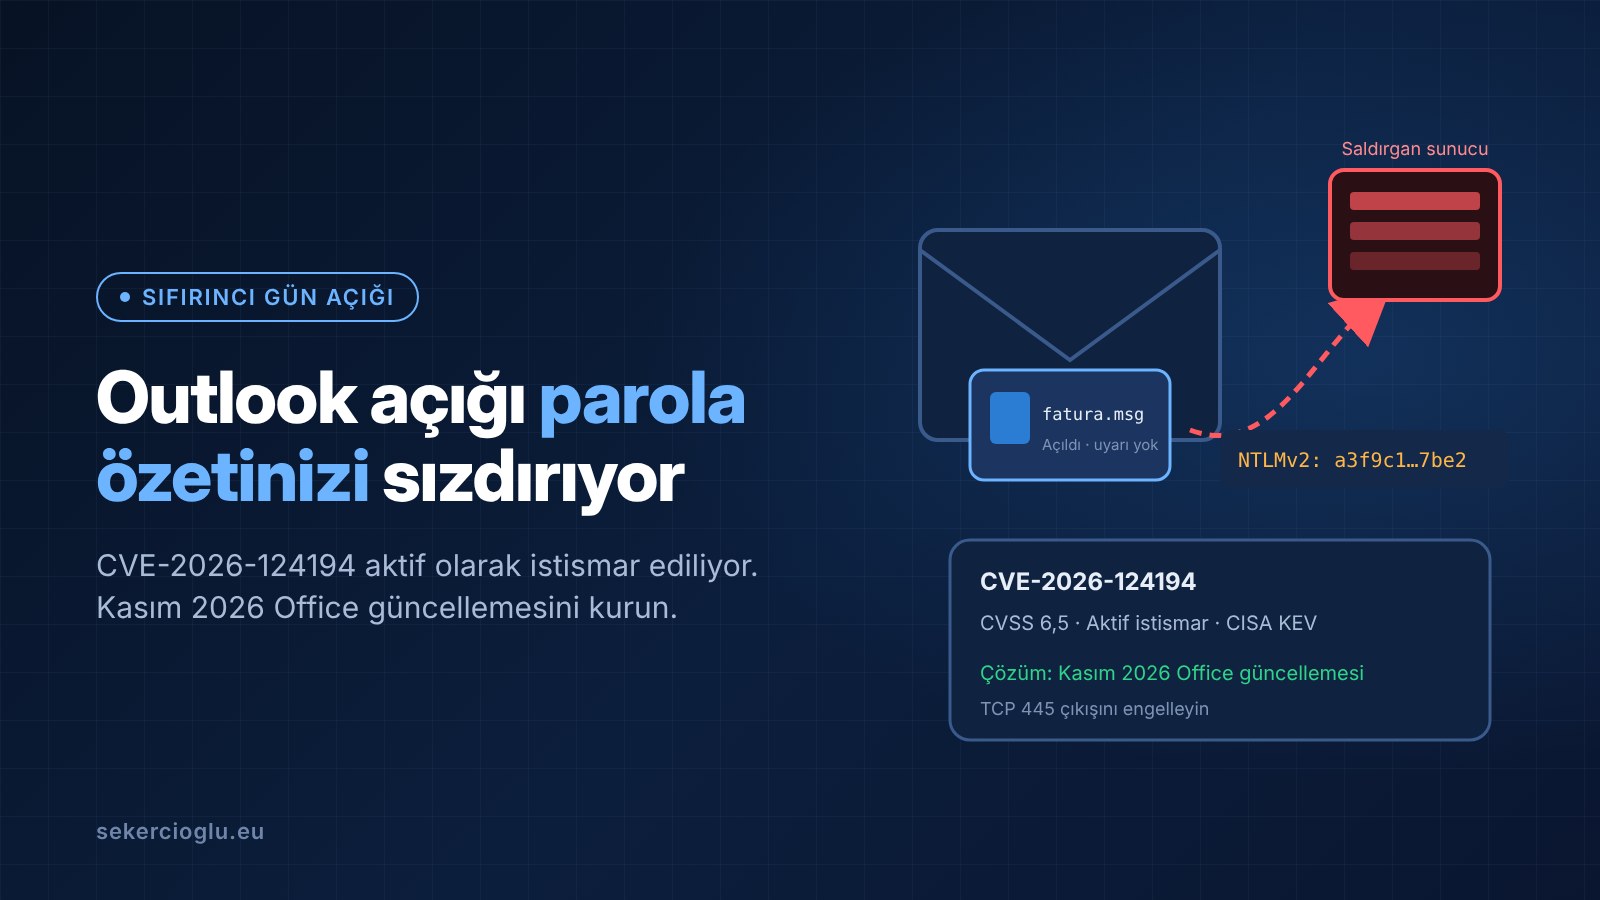
Microsoft'un 10 Kasım 2026'da yayımladığı güncellemeler arasında, saldırganların zaten kullandığı bir Outlook açığı var: CVE-2026-124194. Açık, özel hazırlanmış bir dosya açıldığında Outlook'un kullanıcıyı uyarmadan saldırganın sunucusuna bağlanmasına ve kullanıcının NTLMv2 parola özetini (hash) sızdırmasına yol açıyor. CVSS puanı 6,5 ve Microsoft önem derecesini "Orta" olarak verdi, ama aktif olarak istismar edildiği için öncelik listenizin başına koymanız gereken bir açık.
Açık nasıl çalışıyor?
Microsoft açığı "sahtecilik (spoofing)" olarak sınıflandırıyor ama ortada sahte bir gönderen adresi yok. Asıl sorun, Outlook'un riskli bir işlemden önce göstermesi gereken uyarıyı göstermemesi. Saldırgan, e-postayla özel hazırlanmış bir mesaj dosyası gönderiyor ve kullanıcıyı bu dosyayı açmaya ikna ediyor. Dosya açılınca Outlook, normalde dış içerik için gösterdiği uyarıyı atlayarak saldırganın denetimindeki bir ağ konumuna bağlanıyor.
Windows bu bağlantıda kimliğini kanıtlamak için kullanıcının NTLMv2 yanıtını gönderiyor. Saldırgan bu yanıtı aldıktan sonra iki şey yapabilir: zayıf bir parolaysa çevrim dışı kırmaya çalışır ya da bu yanıtı başka bir sunucuya aktararak (NTLM relay) kullanıcının yerine oturum açmaya çalışır. Microsoft'a göre dosyanın önizleme bölmesinde görünmesi yetmiyor, kullanıcının dosyayı açması gerekiyor. Bu da saldırının bir sosyal mühendislik adımına dayandığı anlamına geliyor.
Microsoft saldırganların kim olduğunu, hedefleri ve saldırıların ölçeğini açıklamadı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) açığı aynı gün, 10 Kasım'da, aktif olarak istismar edilen açıklar listesine (KEV) ekledi ve federal kurumlara 24 Kasım'a kadar güncelleme süresi verdi.
Hangi sürümler etkileniyor?
Açık Outlook'un Windows masaüstü uygulamasında. Etkilenen ürünler:
- Microsoft 365 Apps for Enterprise
- Office LTSC 2021, 16.0.14334.21048 sürümünden önceki derlemeler
- Office LTSC 2024, 16.0.17932.21140 sürümünden önceki derlemeler
Hem 32 bit hem 64 bit kurulumlar etkileniyor. Microsoft açık için bir geçici çözüm (workaround) yayımlamadı; çözüm güncelleme.
Ne yapmalısınız?
Kasım 2026 Office ve Microsoft 365 Apps güncellemelerini kurun. Bunun bir Windows güncellemesi değil, Office güncellemesi olduğunu unutmayın. Sadece Windows Update'e bakıp "güncel" diyen birçok sistem bu açığa açık kalabilir. Outlook'ta Dosya > Office Hesabı > Güncelleştirme Seçenekleri > Şimdi Güncelleştir yolundan elle güncelleyebilir, aynı ekrandan derleme numarasını kontrol edebilirsiniz. LTSC kullanıyorsanız derlemenin yukarıdaki numaralara eşit ya da daha yeni olduğundan emin olun.
Microsoft'un bu açık için yayımladığı duyuruda ek bir önlem önerilmiyor. Ancak 2023'te benzer bir Outlook hash sızıntısı için verdiği iki öneri burada da işe yarar: dışarı giden TCP 445 (SMB) trafiğini güvenlik duvarında engellemek ve kritik hesapları Active Directory'deki "Protected Users" grubuna eklemek. Protected Users grubu bu hesaplar için NTLM kullanımını kapatır; NTLM'e bağımlı eski uygulamalar varsa önce test edin.
DMARC, SPF ve DKIM bu açığa karşı koruma sağlamaz. Gönderen doğrulamasından geçmiş bir e-postadaki beklenmedik ekler de aynı şüpheyle ele alınmalı. Kullanıcılarınıza, tanımadıkları ya da beklemedikleri mesaj ve Office dosyalarını açmamalarını hatırlatın.
Kasım güncellemesinde başka neler var?
Kasım 2026 güncellemesi Microsoft'un şimdiye kadarki en büyük güncelleme paketlerinden biri. BleepingComputer'ın sayımıyla 142'si Edge'e ait olmak üzere 1.235 açık kapatıldı ve bunların 66'sı kritik. CVE-2026-124194 bu paketteki tek aktif istismar edilen açık, ama göz ardı edilmemesi gereken başkaları da var:
- CVE-2026-110043, CVE-2026-110068 ve CVE-2026-111309: Outlook'ta kritik uzaktan kod çalıştırma açıkları (CVSS 8,8). Bunlarda önizleme bölmesi de saldırı yolu.
- CVE-2026-118207: Exchange Server'da kritik uzaktan kod çalıştırma açığı (CVSS 8,8). Saldırganın sunucuda düşük yetkili bir hesabı olması gerekiyor; Microsoft istismar ihtimalini yüksek görüyor.
- CVE-2026-118146: Active Directory Domain Services'ta kritik uzaktan kod çalıştırma açığı (CVSS 8,8). Bunun için de istismar ihtimali yüksek.
Kurumda Exchange ve etki alanı denetleyicisi yönetiyorsanız bu üçünü de Outlook güncellemesiyle birlikte bu hafta planlayın. Ayda yüzlerce açıkla karşılaşınca neye öncelik vereceğinizi bulmak için KEV ve EPSS'e göre önceliklendirme yazıma da göz atabilirsiniz.