
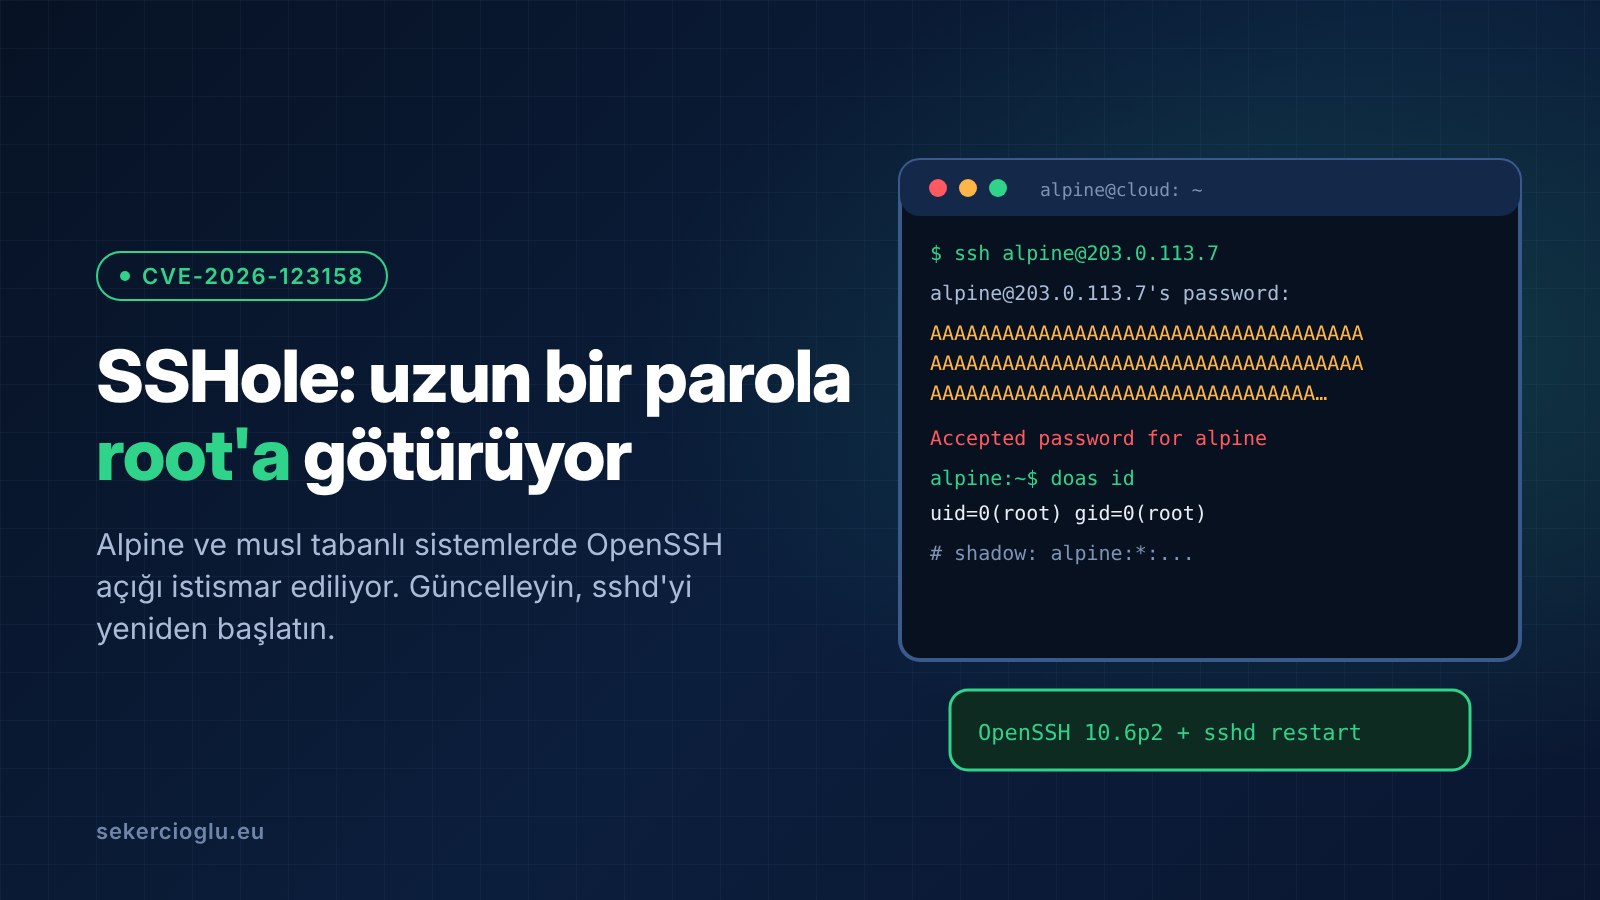
OpenSSH'ta "SSHole" adı verilen bir kimlik doğrulama atlatma açığı (CVE-2026-123158) 5 Kasım 2026'da kapatıldı ve birkaç saat içinde saldırılarda kullanılmaya başlandı. Açık, Alpine Linux gibi musl C kütüphanesiyle derlenmiş sistemlerde, parolası olmayan hesaplara çok uzun bir parola göndererek giriş yapılmasına izin veriyor. CVSS puanı 8,1. Debian, Ubuntu ya da Fedora sunucunuz varsa büyük ihtimalle etkilenmiyorsunuz; ama Alpine tabanlı sunucunuz, Docker imajınız ya da OpenWrt cihazınız varsa bu yazı sizin için.
Açık nasıl çalışıyor?
Linux'ta parolayla girişi kapatılmış hesapların parola alanında genellikle sadece "*" karakteri bulunur. root hesabı, sadece SSH anahtarıyla giriş yapan kullanıcılar ve bulut imajlarındaki varsayılan kullanıcılar böyledir. Bu karakter "bu hesabın kullanılabilir bir parolası yok" anlamına gelir.
Açığı bulan Wakefield araştırmacısı Özgün Kültekin, sorunun OpenSSH ve musl kütüphanesinin yıllar önce verdiği iki ayrı karardan doğduğunu anlatıyor. OpenSSH sunucusu (sshd), PAM kullanmadığı yapılandırmalarda gelen parolayı özetleyip hesaptaki kayıtla karşılaştırıyor. Belirli koşullarda, örneğin parola çok uzun olduğunda, musl'daki özetleme işlemi başarısız oluyor ve geriye yine "*" dönüyor. sshd bu "*" değerini hesaptaki "*" ile karşılaştırınca ikisi eşleşiyor ve giriş başarılı sayılıyor. Yani saldırganın parola çalmasına ya da SSH anahtarı ele geçirmesine gerek yok; uzun bir dizi karakter göndermesi yetiyor.
Sorunun kökü, 2016'da kullanıcı adı tespit açığını (CVE-2016-6210) kapatmak için yapılan bir değişikliğe dayanıyor. Yani bu açık yaklaşık on yıldır oradaydı.
Hangi sistemler etkileniyor?
Bir sistemin etkilenmesi için şu koşulların hepsinin bir arada olması gerekiyor:
- OpenSSH sürümü 10.6p2'den eski.
- Sistem glibc değil, musl C kütüphanesi kullanıyor.
- sshd parolaları PAM üzerinden kontrol etmiyor.
- Parolayla giriş açık (OpenSSH'ın varsayılanı).
- Parola alanında sadece "*" olan bir hesap var ve sistemde parolası tanımlı başka bir yerel hesap da bulunuyor.
Alpine Linux'un varsayılan openssh-server paketi tam olarak bu şekilde derleniyor. Araştırmacı OpenWrt, Buildroot ve Yocto tabanlı sistemleri ve "çektiğiniz Docker imajlarının birçoğunu" da kontrol edilmesi gerekenler arasında sayıyor. AWS ve Azure'daki Alpine tiny-cloud imajlarının 3.18.11 ile 3.24.3 arasındaki sürümleri özellikle riskli, çünkü buradaki varsayılan "alpine" kullanıcısı doas ile parolasız root yetkisi alabiliyor.
Alpine'de root hesabının parola alanı 3.16'dan beri "*". Ancak OpenSSH'ın varsayılan PermitRootLogin ayarı doğrudan root girişini engelliyor; bu ayarı değiştirmediyseniz root'a doğrudan giriş yapılamaz. Debian, Ubuntu, Fedora gibi glibc tabanlı dağıtımlar, PAM ile kimlik doğrulayan kurulumlar, Dropbear ve OpenBSD etkilenmiyor.
Bir de şunu belirteyim: Alpine'i sadece konteyner taban imajı olarak kullanmak sizi tek başına açığa açık hâle getirmez. Konteynerin içinde erişilebilir bir SSH sunucusu çalışıyor ve yukarıdaki koşullar sağlanıyorsa risk vardır.
Saldırılar başladı mı?
Evet. Previdian adlı tehdit istihbaratı şirketi ilk denemeyi CVE yayımlandıktan dokuz saat sonra gördü ve Alpine Linux çalıştıran bir tuzak sunucuda (honeypot) root erişimi alındığını doğruladı. Saldırgan uzun parolalar gönderip etkileşimsiz SSH oturumlarında id, uname ve hostname komutlarını çalıştırdı. WatchTowr ilk saldırıları botnetlere ve kripto madencilerine bağladı. Hackread'in aktardığına göre bazı saldırılarda sisteme Python ile yazılmış bir arka kapı da kuruldu. Açığı istismar ettiği iddia edilen kodlar GitHub'da dolaşıyor; Previdian bunların doğrulanmadığını ve zararlı yazılım içerebileceğini söylüyor, yani denemek için indirmeyin.
Ne yapmalısınız?
OpenSSH'ı 10.6p2'ye güncelleyin. Alpine, 3.16'dan edge'e kadar tüm dallar için yamalı paketleri 5 Kasım'da yayımladı:
apk update
apk upgrade openssh
rc-service sshd restart
Son satırı atlamayın. Paketi güncellemek çalışan sshd sürecini değiştirmez; eski süreç bağlantı kabul etmeye devam eder. Yeniden başlatmadan güncelleme yapılmış sayılmaz.
Hemen güncelleyemiyorsanız /etc/ssh/sshd_config dosyasında parolayla girişi kapatın ve sshd'yi yeniden başlatın. OpenSSH geliştiricisi Damien Miller da bunu hemen yapmayı öneriyor:
PasswordAuthentication no
KbdInteractiveAuthentication no
Docker imajlarınız için taban imajı güncelleyip imajları yeniden derleyin; eski imajdan ayağa kalkan her konteyner açığı yeniden getirir.
Saldırıya uğradınız mı?
SOCRadar, /var/log/messages dosyasında parolası olmayan hesaplar (alpine, root ya da sadece anahtarla giriş yapan kullanıcılar) için "Accepted password for" satırları aramayı öneriyor:
grep "Accepted password for" /var/log/messagesBu hesapların hiçbiri parolayla giriş yapamamalı, dolayısıyla böyle bir satır görürseniz ciddiye alın. doas kullanım kayıtlarına, yakın zamanda eklenen kullanıcılara ve authorized_keys dosyalarına da bakın. Bir sistemin ele geçirilmediğinden emin olamıyorsanız onu ele geçirilmiş kabul edin: yedeklerden ya da temiz bir imajdan yeniden kurun ve o sunucudaki bütün anahtar ve parolaları değiştirin.